A telephelyi hálózat biztonsága, kézben tartva
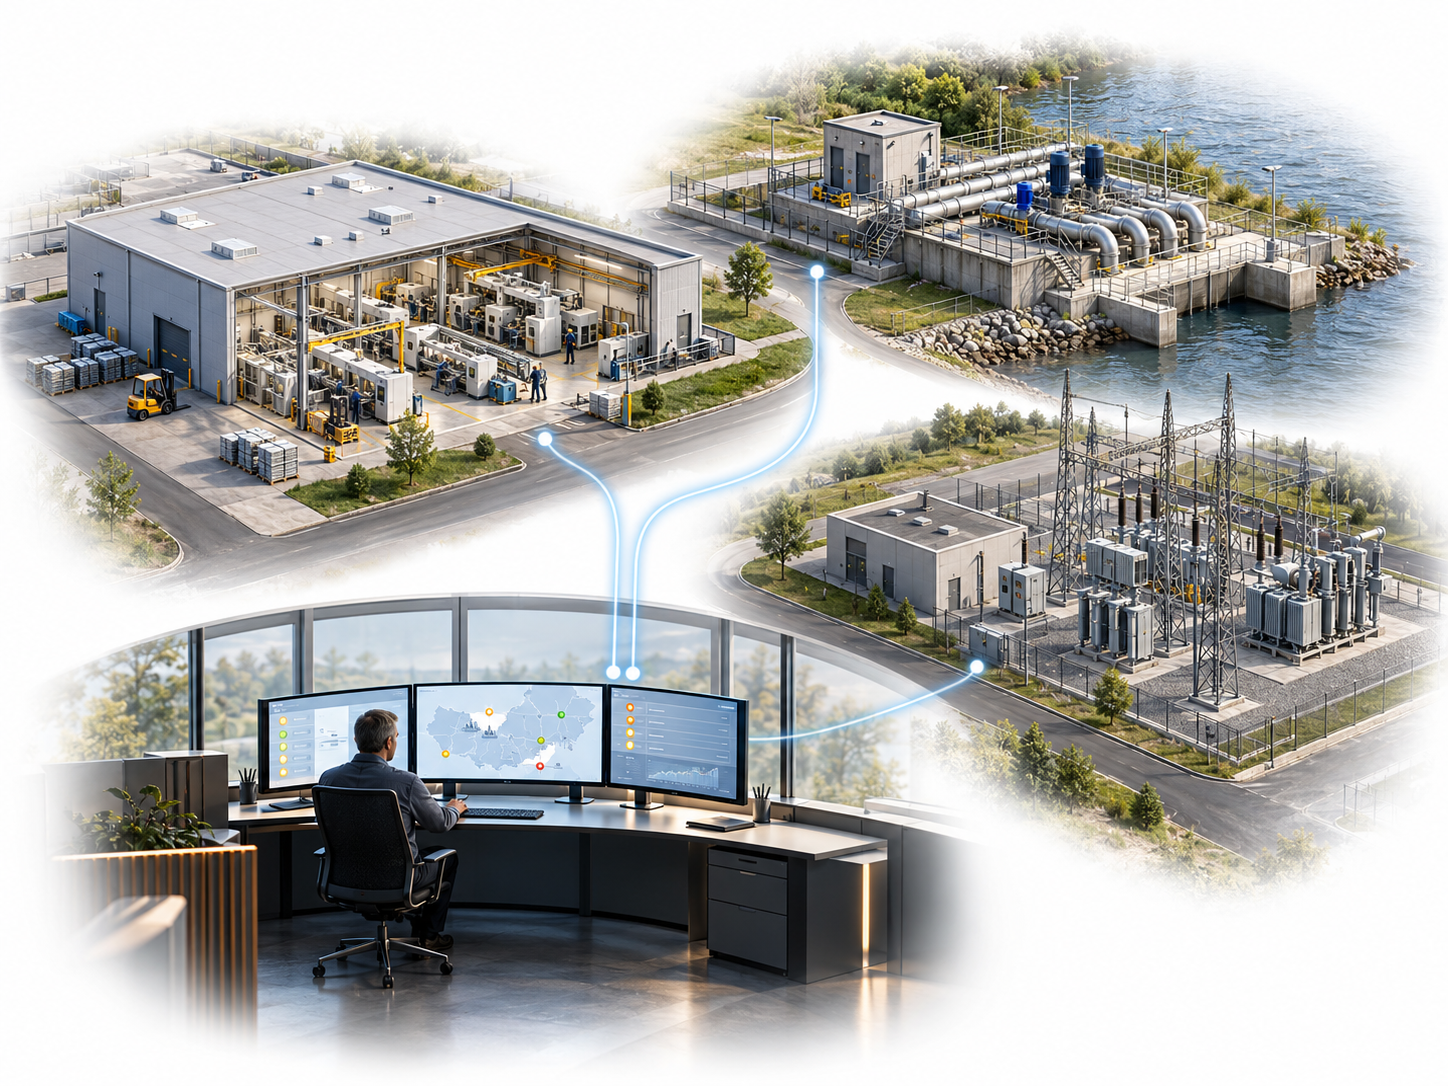
A távoli telephelyek routerei egyszerre biztosítanak üzemi adatkapcsolatot, adminisztrációs hozzáférést és központi láthatóságot. Az Intelliport ipari routerei, M2M Platformja és mérnöki szolgáltatásai együtt támogatják e kritikus hálózati pontok védelmét, követhető üzemeltetését és helyreállíthatóságát.
A megoldás a szervezet NIS2-kockázatkezelésének telephelyi kommunikációs és eszközmenedzsment-rétegét támogatja. A kontrollokat az ügyfél kockázatértékeléséhez, biztonsági szabályzataihoz és incidenskezelési rendjéhez illesztjük.
Router, M2M Platform és szakértői szolgáltatások
A védelem az eszközön indul, központi menedzsmenttel válik követhetővé, és szabályozott üzemeltetéssel marad fenntartható.
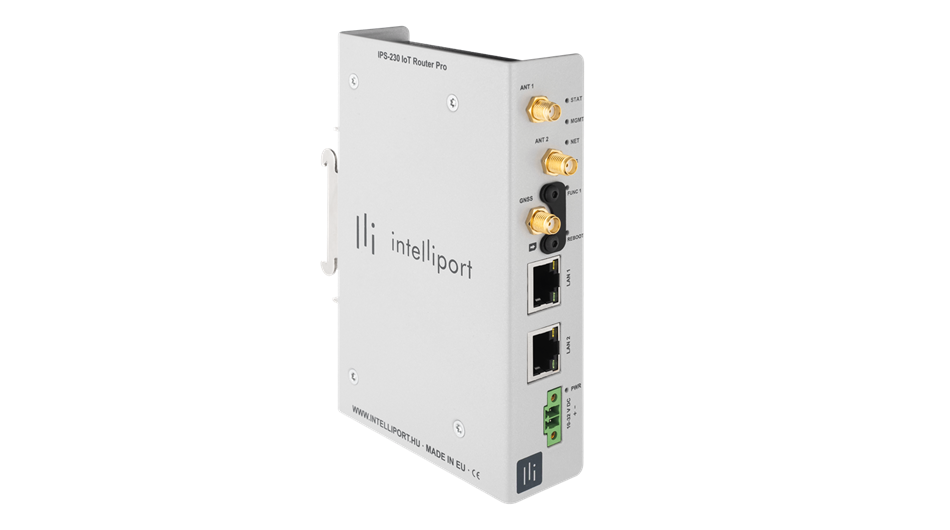
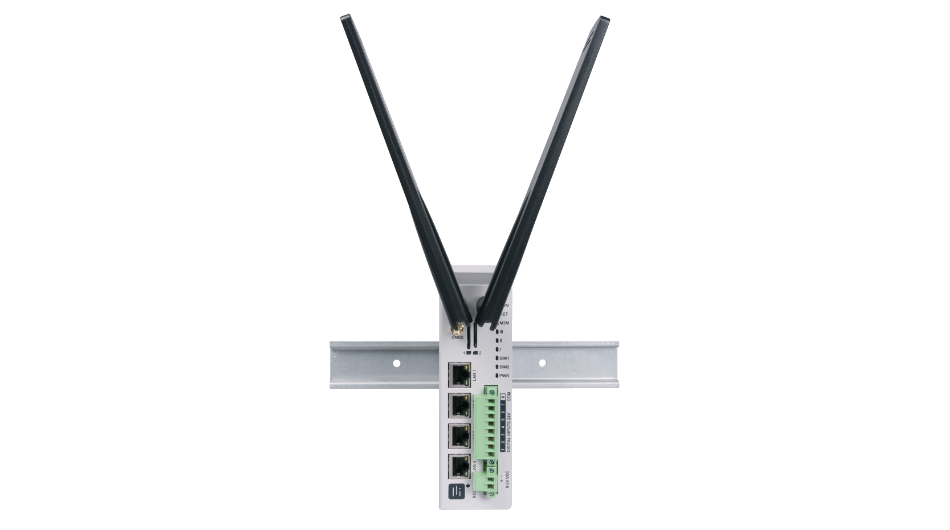
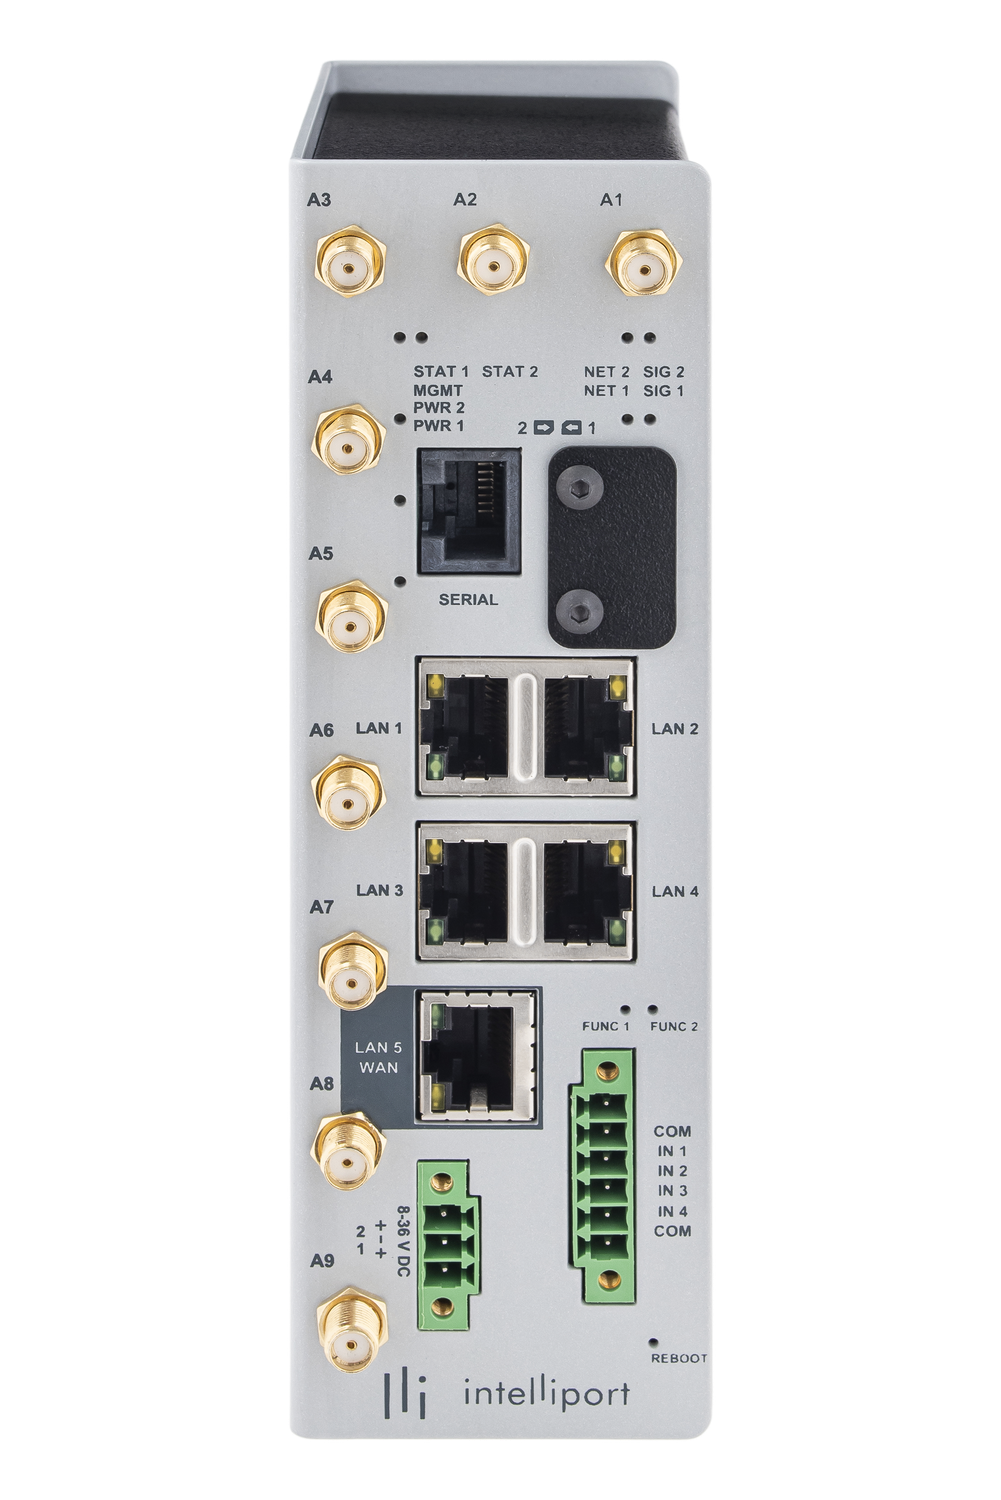
Ipari routerek
Titkosított adatkapcsolat, hálózati zónák és tűzfalszabályok, távoli menedzsment és rendelkezésreállási funkciók. A routert és változatát a szükséges interfészek, biztonsági funkciók és redundancia alapján választjuk ki.
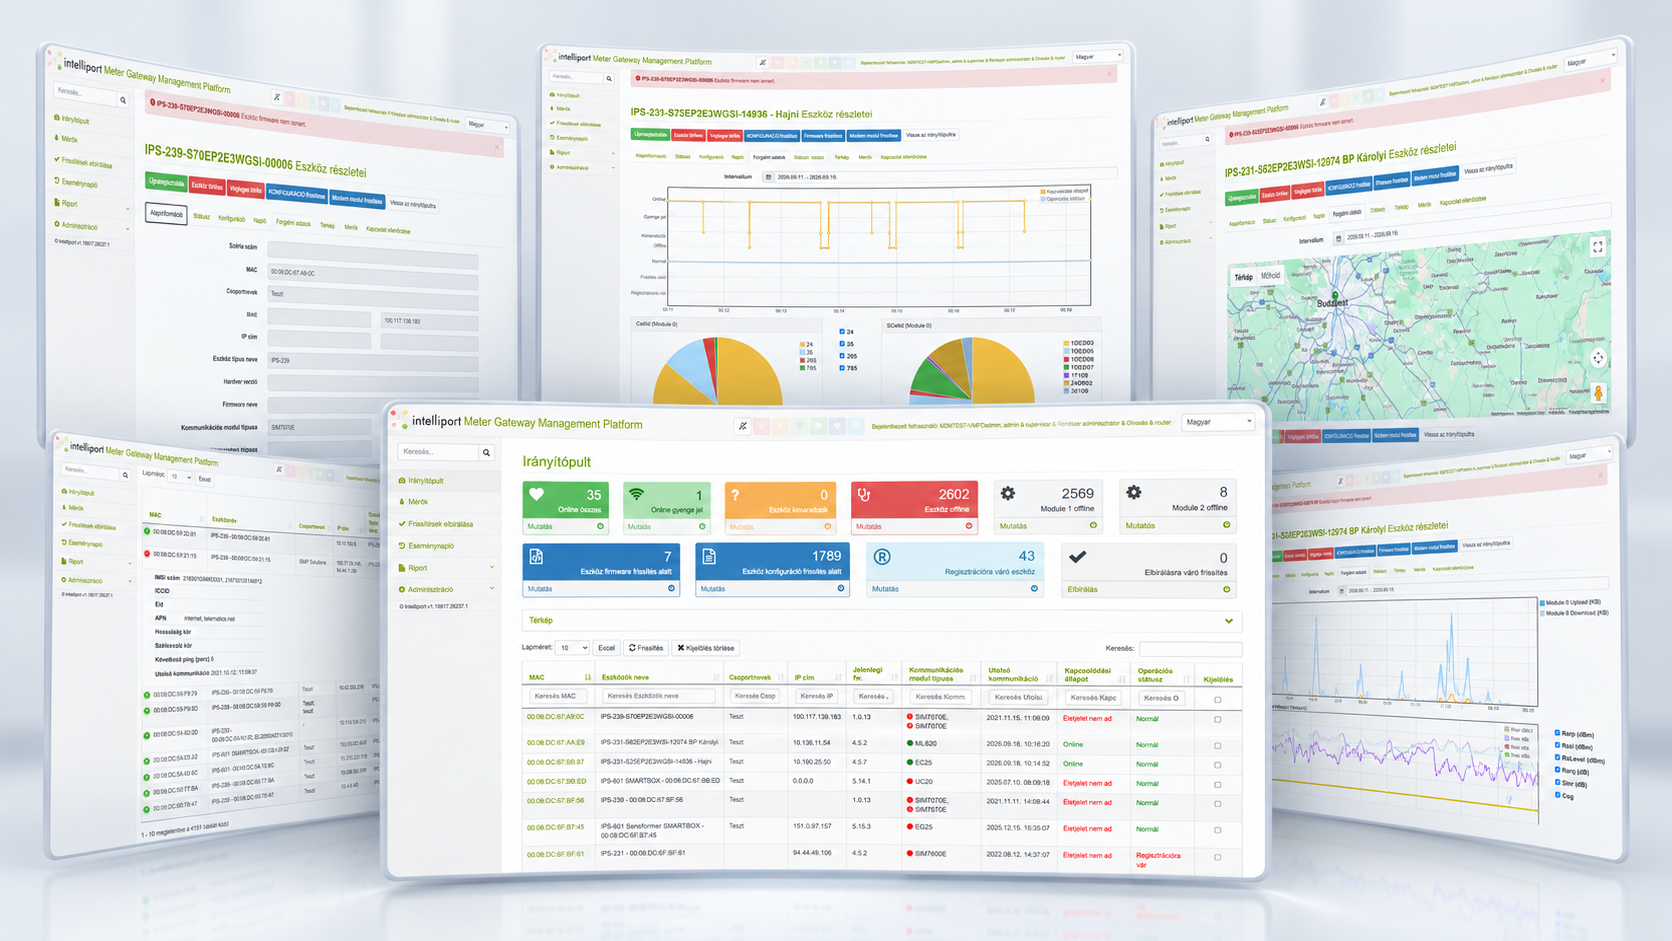
Intelliport M2M Platform
Központi flottaáttekintés, eszközállapotok, szerepköralapú hozzáférés, jóváhagyáshoz kötött konfiguráció- és firmware-módosítások, valamint felhasználói műveletek naplózása.
Mérnöki megvalósítás
Felmérés, célarchitektúra, biztonsági alapkonfiguráció, integráció, pilot és telephelyi bevezetés. A felelősségeket a helyi IT, a rendszerintegrátor és az Intelliport között rögzítjük.
Folyamatos támogatás
Gyártói szakértői támogatás, egyeztetett biztonsági frissítési kampányok, konfigurációs felülvizsgálat, valamint életciklus- és rendelkezésreállás-követés.
Kontrollok a napi működésben
A technikai képességeket működő folyamatokhoz és visszakereshető bizonyítékokhoz kapcsoljuk.
Eszközleltár és láthatóság
Telephelyekhez és eszközcsoportokhoz rendezett nyilvántartás, állapot- és verzióadatok. A központi áttekintés segíti az érintett eszközök azonosítását és a csereprioritások kijelölését.
Szabályozott távoli hozzáférés
Titkosított menedzsment, szerepkörök és csoportszintű adminisztrációs elkülönítés. Az MFA-t és az identitáskezelést a kiválasztott eszközök, a hozzáférési rendszer és az ügyfél szabályzatai szerint alakítjuk ki.
Naplózás és incidensreakció
Routeres eseménynaplók és platformon rögzített felhasználói műveletek. A központi loggyűjtőhöz vagy SIEM-hez illesztett naplóexport és riasztási szabályok segítik az események visszakeresését és az incidensvizsgálatot.
Konfiguráció és frissítés
Jóváhagyott alapkonfigurációk, konfiguráció-összehasonlítás, egyedi és csoportos firmware- és konfigurációfrissítés. A bevezetéshez karbantartási ablakot, visszaállítási tervet és eredményellenőrzést rendelünk.
Szegmentáció és titkosítás
Az OT/IoT, az üzemi és az irodai forgalom elkülönítésének tervezése. VLAN-ok, tűzfalszabályok és VPN-kapcsolatok kialakítása a kiválasztott router képességeihez és a hálózati architektúrához igazítva.
Életciklus és beszállítói támogatás
Firmware- és támogatottsági állapot követése, sérülékenységi érintettség vizsgálata, valamint csere- és helyreállítási folyamatok. A gyártói támogatás és a végrehajtott beavatkozások dokumentációja az audit-előkészítést is segíti.
Tartalék adatkapcsolat a kritikus telephelyeken
Egyetlen vezetékes kapcsolat kiesése a távfelügyeletet és a beavatkozást is megszakíthatja. A másodlagos mobil adatút és az automatikus átkapcsolás a telephelyi működés folytonosságának része.
- Vezetékes elsődleges kapcsolat mellé mobil tartalék útvonal, a helyi lefedettséghez igazítva.
- Failover és failback szabályok, valamint több SIM-es vagy több modemes kialakítás a kiválasztott router szerint.
- Kiesés alatti, elkülönített adminisztrációs elérés megtervezése az ügyfél hálózatával együtt.
- Átkapcsolási és helyreállítási tesztek: elérhetőség, VPN-helyreállás és felügyeleti működés ellenőrzése.
A felméréstől a fenntartható üzemeltetésig
A műszaki bevezetést a meglévő környezet és a kritikus telephelyek felmérésével kezdjük. Az átadás része a működés ellenőrzése és az üzemeltetési rend kialakítása.
Felmérés és tervezés
Eszközök, telephelytípusok, hozzáférések és függőségek áttekintése; célarchitektúra, kontrollok és felelősségek kijelölése.
Biztonsági megerősítés és integráció
Alapkonfiguráció, jogosultságok, titkosított hozzáférés és naplózás beállítása; illesztés a monitoring-, identitás- és incidenskezelési környezethez.
Pilot és bevezetés
Referencia-telephelyi próbák, tömeges bevezetési terv, átkapcsolási tesztek és visszaállítási eljárás; dokumentált átadás.
Üzemeltetés és felülvizsgálat
Frissítések, konfigurációs és jogosultsági felülvizsgálatok, életciklus-követés és rendszeres állapotriport az egyeztetett szolgáltatási körben.
Visszakereshető működés, előkészített bizonyítékok
Az audit-előkészítéshez a technikai beállítások mellett a végrehajtott műveletek és próbák nyoma is szükséges. A projektben meghatározzuk az adatokat, a megőrzési rendet és az átadandó dokumentumokat.
- Eszköz- és firmware-leltár, telephelyi és felelősségi hozzárendelésekkel.
- Jóváhagyott konfigurációk, változási és felhasználói műveleti naplók.
- Frissítési kampányok eredményei és dokumentált javítóintézkedések.
- Átkapcsolási és helyreállítási tesztek jegyzőkönyvei, támogatási és életciklus-adatok.