Sicherheit der Standortnetze unter Kontrolle
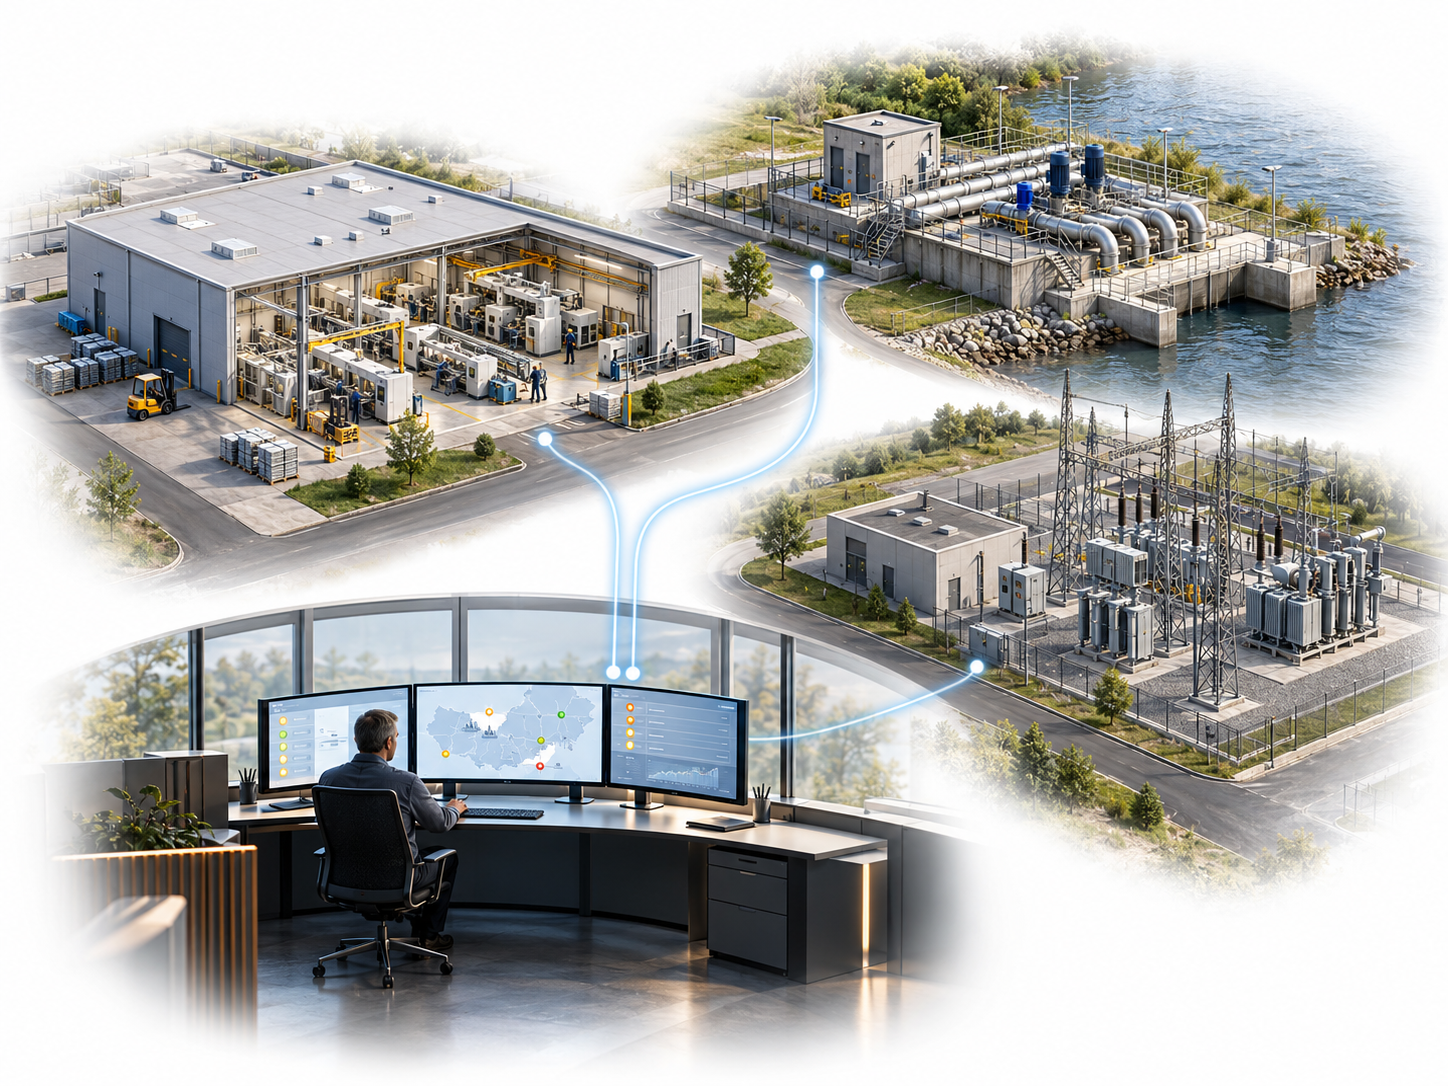
Router an entfernten Standorten ermöglichen Betriebskommunikation, administrative Zugriffe und einen zentralen Überblick. Industrielle Intelliport-Router, die M2M Platform und Engineering-Dienstleistungen schützen gemeinsam diese kritischen Netzpunkte und unterstützen nachvollziehbaren Betrieb und Wiederherstellung.
Die Lösung unterstützt die Standortkommunikation und Geräteverwaltung im NIS2-Risikomanagement Ihrer Organisation. Wir stimmen die Kontrollen auf Ihre Risikobewertung, Sicherheitsrichtlinien und Verfahren für Sicherheitsvorfälle ab.
Router, M2M Platform und Fachdienstleistungen
Der Schutz beginnt am Gerät, wird durch zentrale Verwaltung nachvollziehbar und durch kontrollierten Betrieb aufrechterhalten.
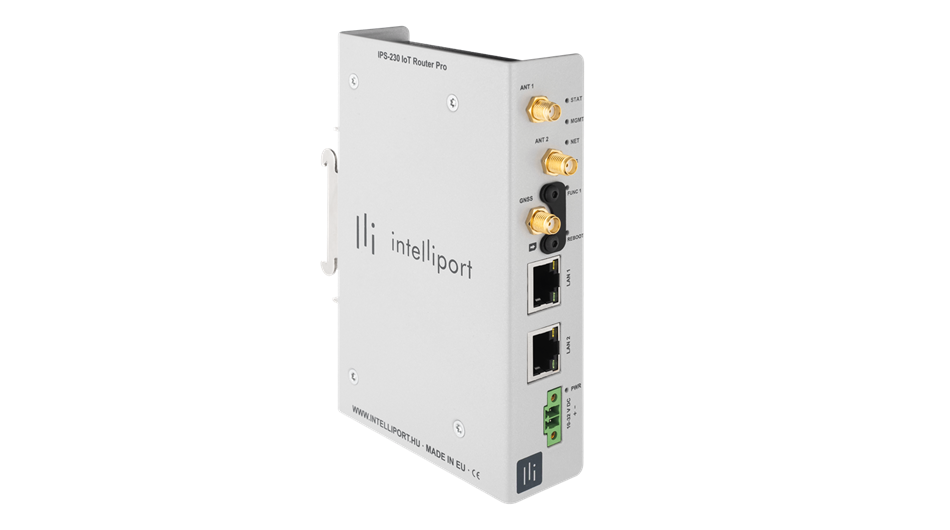
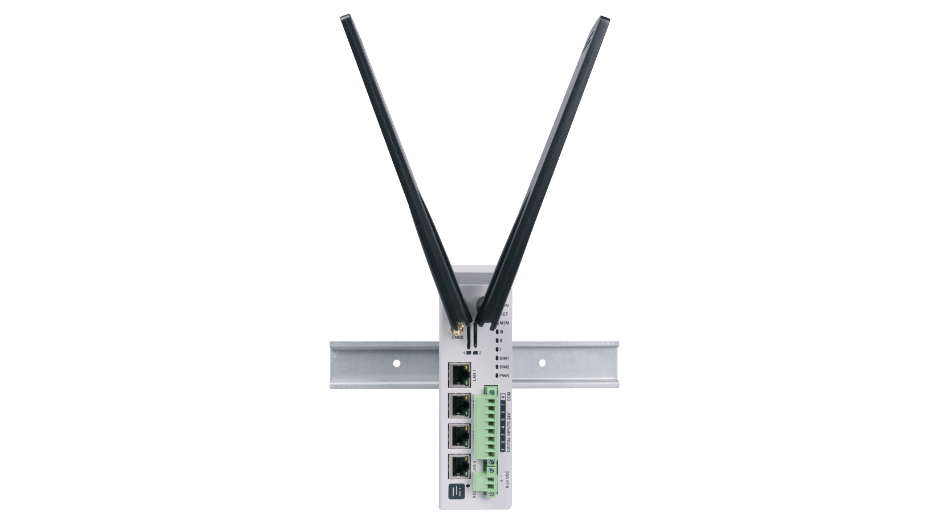
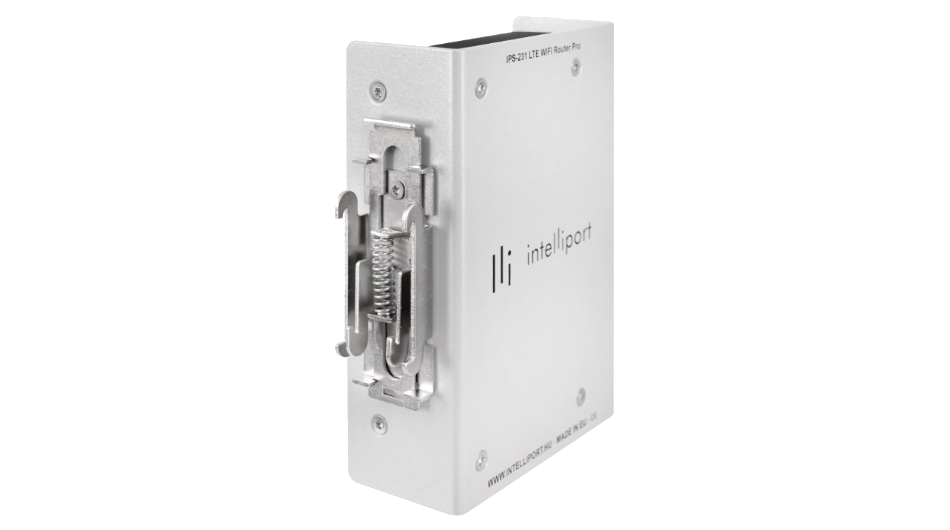
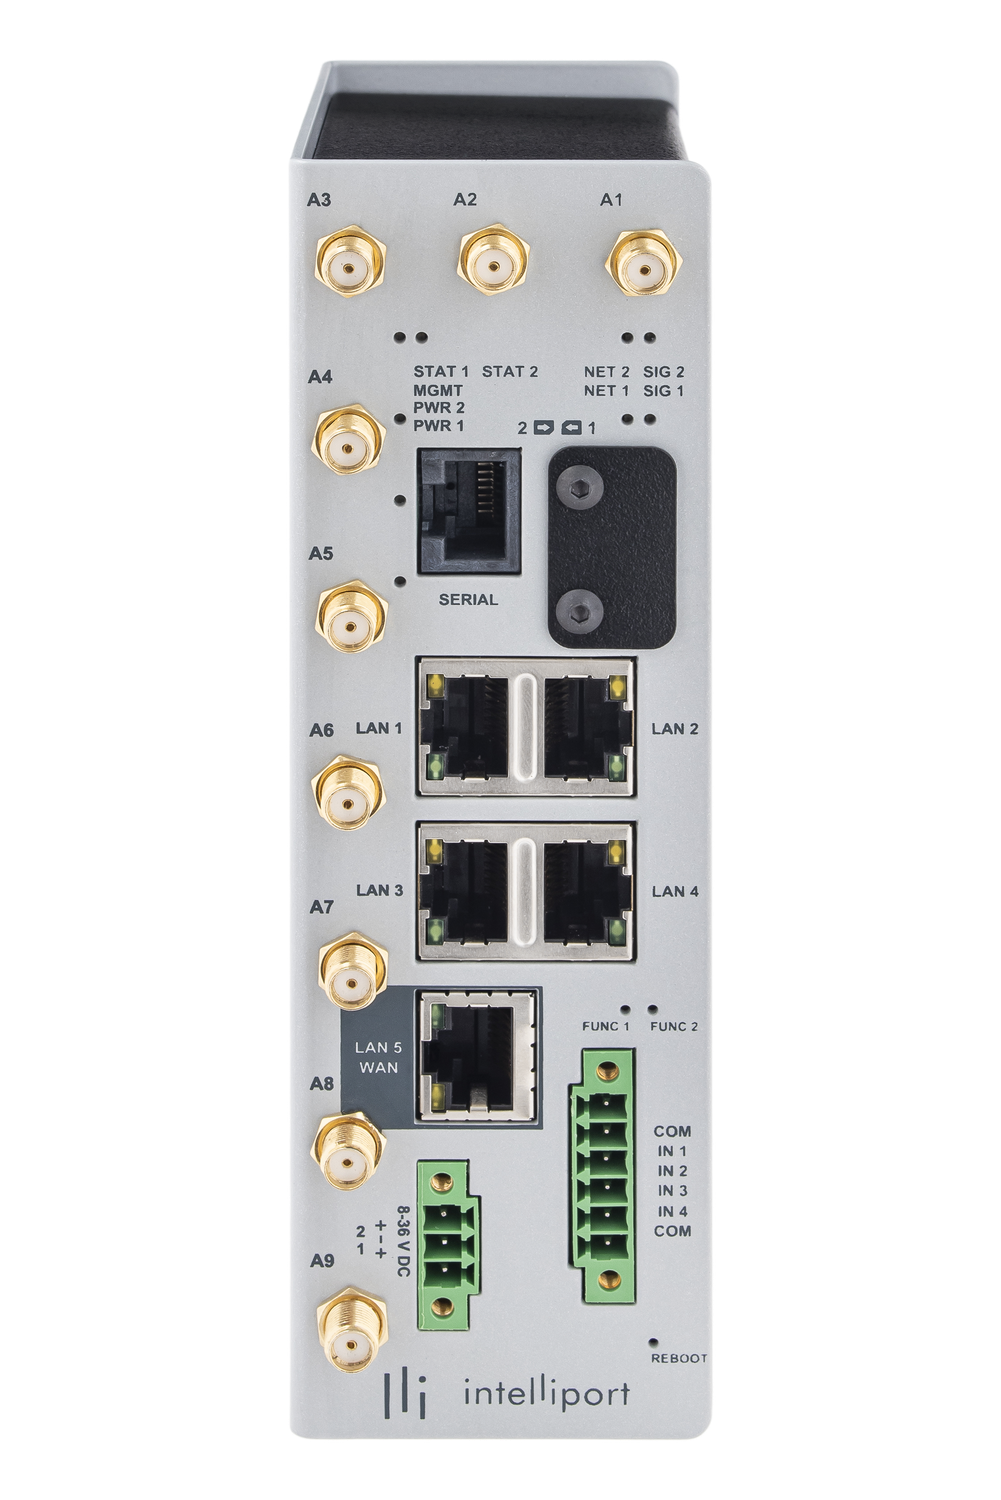
Industrielle Router
Verschlüsselte Verbindungen, Netzzonen und Firewall-Regeln, Fernverwaltung und Verfügbarkeitsfunktionen. Router und Variante wählen wir entsprechend den erforderlichen Schnittstellen, Sicherheitsfunktionen und Redundanzanforderungen aus.
Intelliport M2M Platform
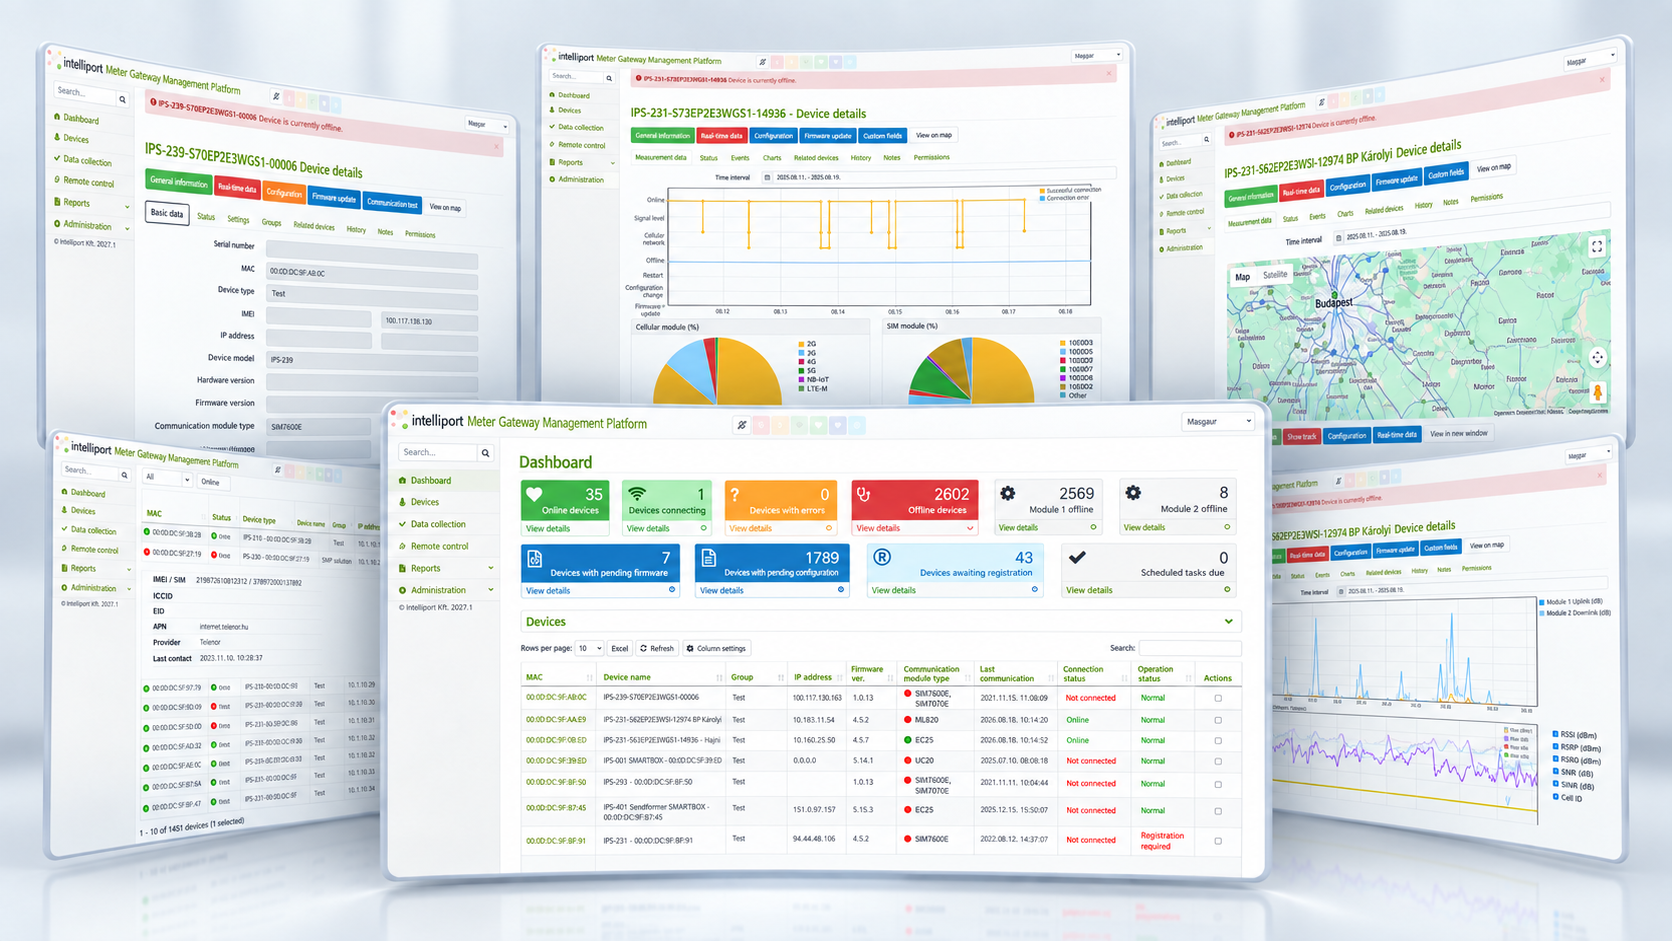
Zentraler Überblick über den Gerätebestand, Gerätestatus, rollenbasierter Zugriff, freigabegesteuerte Konfigurations- und Firmwareänderungen sowie Protokollierung von Benutzeraktionen.
Engineering und Umsetzung
Bestandsaufnahme, Zielarchitektur, Sicherheitsbaseline, Integration, Pilot und Einführung am Standort. Die Verantwortlichkeiten werden zwischen Ihrem IT-Team, dem Systemintegrator und Intelliport festgelegt.
Laufende Unterstützung
Fachunterstützung durch den Hersteller, vereinbarte Sicherheitsupdate-Kampagnen, Konfigurationsprüfungen sowie Lebenszyklus- und Verfügbarkeitsüberwachung.
Kontrollen im täglichen Betrieb
Wir verbinden technische Funktionen mit Betriebsverfahren und wiederauffindbaren Nachweisen.
Inventar und Transparenz
Nach Standort und Gerätegruppe geordnetes Inventar mit Status- und Versionsdaten. Der zentrale Überblick hilft, betroffene Geräte zu erkennen und den Austausch zu priorisieren.
Kontrollierter Fernzugriff
Verschlüsselte Verwaltung, Rollen und administrative Trennung auf Gruppenebene. MFA und Identitätsverwaltung werden auf die ausgewählten Geräte, die Zugriffsinfrastruktur und Ihre Richtlinien abgestimmt.
Protokollierung und Vorfallreaktion
Router-Ereignisprotokolle und von der Plattform aufgezeichnete Benutzeraktionen. Protokollexport an eine zentrale Sammlung oder ein SIEM sowie Alarmregeln unterstützen die Ereignisrecherche und Untersuchung von Sicherheitsvorfällen.
Konfiguration und Updates
Freigegebene Basiskonfigurationen, Konfigurationsvergleich sowie einzelne oder gruppenweise Firmware- und Konfigurationsupdates. Zur Einführung gehören Wartungsfenster, Wiederherstellungsplan und Ergebnisprüfung.
Segmentierung und Verschlüsselung
Planung der Trennung zwischen OT/IoT-, Betriebs- und Büroverkehr. VLANs, Firewall-Regeln und VPN-Verbindungen werden auf Router und Netzarchitektur abgestimmt.
Lebenszyklus und Herstellerunterstützung
Verfolgung von Firmware- und Supportstatus, Bewertung der Gefährdung durch Schwachstellen sowie Austausch- und Wiederherstellungsverfahren. Hersteller-Supportnachweise und Eingriffsdokumentation unterstützen auch die Auditvorbereitung.
Ersatzverbindungen für kritische Standorte
Der Ausfall einer einzelnen kabelgebundenen Verbindung kann Fernüberwachung und Eingriffe unterbrechen. Ein zweiter Mobilfunkweg und automatisches Umschalten sind Teil der Betriebskontinuität am Standort.
- Mobilfunk-Ersatzweg neben der primären kabelgebundenen Verbindung, abgestimmt auf die örtliche Abdeckung.
- Failover- und Failback-Regeln mit Multi-SIM- oder Multi-Modem-Auslegung entsprechend dem ausgewählten Router.
- Planung eines getrennten administrativen Zugriffswegs bei Ausfällen gemeinsam mit Ihrem Netzteam.
- Umschalt- und Wiederherstellungstests für Erreichbarkeit, VPN-Wiederherstellung und Überwachungsbetrieb.
Von der Bestandsaufnahme zum nachhaltigen Betrieb
Die Umsetzung beginnt mit der Erfassung Ihrer bestehenden Umgebung und kritischen Standorte. Zur Übergabe gehören die betriebliche Prüfung und vereinbarte Betriebsverfahren.
Bestandsaufnahme und Planung
Geräte, Standorttypen, Zugriffswege und Abhängigkeiten prüfen; Zielarchitektur, Kontrollen und Verantwortlichkeiten festlegen.
Härtung und Integration
Baselines, Berechtigungen, verschlüsselten Zugriff und Protokollierung konfigurieren; Überwachungs-, Identitäts- und Vorfallmanagementsysteme integrieren.
Pilot und Einführung
Versuche an Referenzstandorten, Rolloutplanung für den Gerätebestand, Umschalttests und Wiederherstellungsverfahren, anschließend dokumentierte Übergabe.
Betrieb und Überprüfung
Updates, Konfigurations- und Zugriffsprüfungen, Lebenszyklusverfolgung und regelmäßige Statusberichte im vereinbarten Leistungsumfang.
Nachvollziehbarer Betrieb und vorbereitete Nachweise
Für die Auditvorbereitung werden neben technischen Einstellungen auch Aufzeichnungen über Maßnahmen und Tests benötigt. Das Projekt legt die erforderlichen Daten, Aufbewahrungsverfahren und Übergabedokumente fest.
- Geräte- und Firmwareinventar mit Standort- und Verantwortungszuordnung.
- Freigegebene Konfigurationen, Änderungsnachweise und Protokolle von Benutzeraktionen.
- Ergebnisse von Update-Kampagnen und dokumentierte Korrekturmaßnahmen.
- Nachweise über Umschalt- und Wiederherstellungstests sowie Support- und Lebenszyklusinformationen.