Bezpieczeństwo sieci lokalizacji pod kontrolą
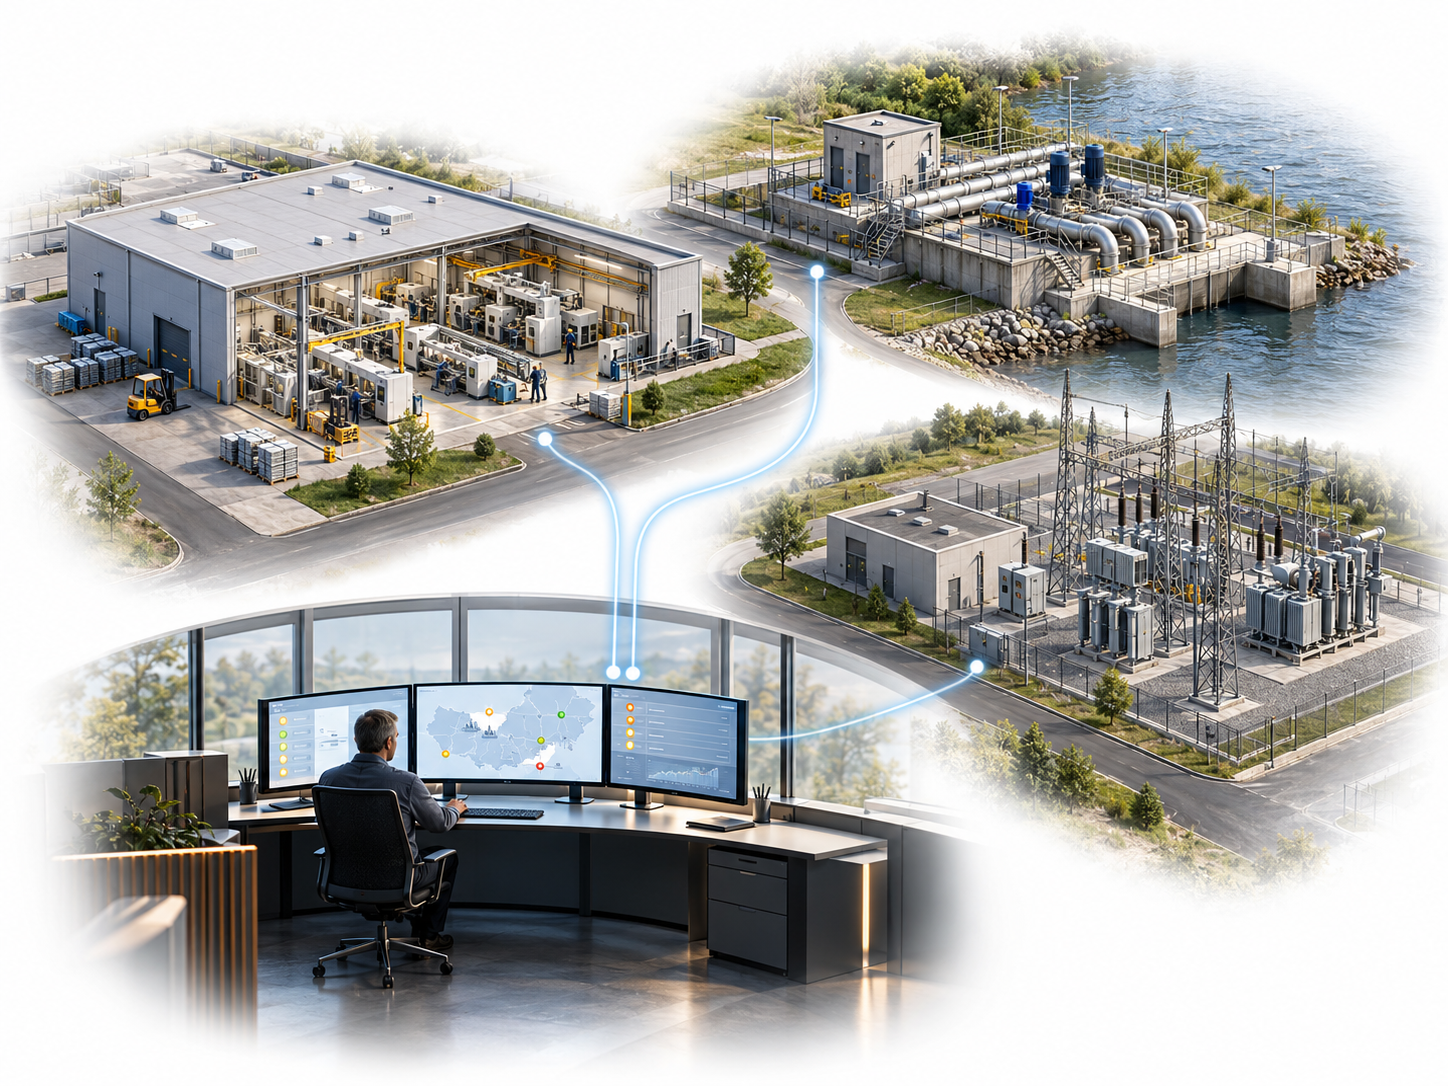
Routery w zdalnych lokalizacjach zapewniają łączność operacyjną, dostęp administracyjny i centralną widoczność. Przemysłowe routery Intelliport, M2M Platform i usługi inżynierskie wspólnie chronią te krytyczne punkty sieci oraz wspierają odtwarzanie i eksploatację możliwą do prześledzenia.
Rozwiązanie wspiera warstwę komunikacji lokalizacji i zarządzania urządzeniami w zarządzaniu ryzykiem NIS2 Twojej organizacji. Dostosowujemy zabezpieczenia do oceny ryzyka, polityk bezpieczeństwa i procedur zarządzania incydentami.
Routery, M2M Platform i usługi specjalistyczne
Ochrona zaczyna się w urządzeniu, staje się możliwa do prześledzenia dzięki centralnemu zarządzaniu i jest utrzymywana przez kontrolowaną eksploatację.
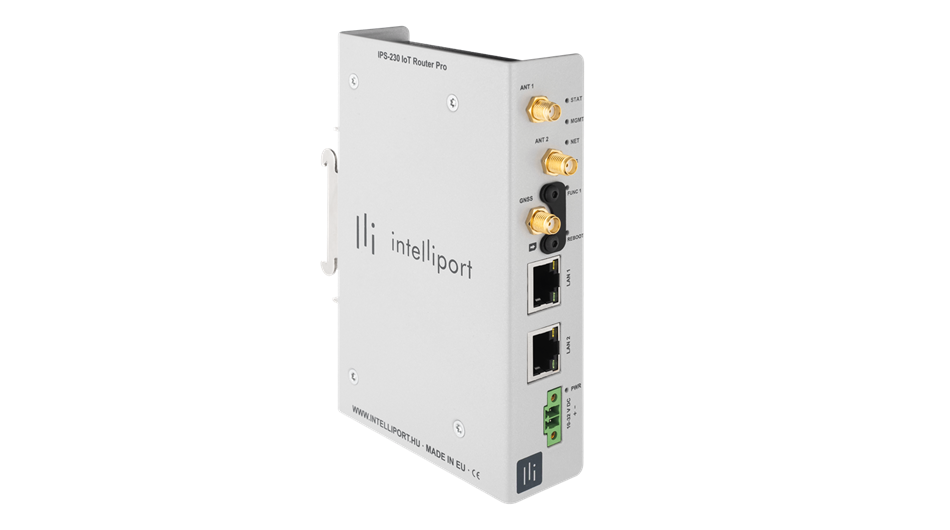
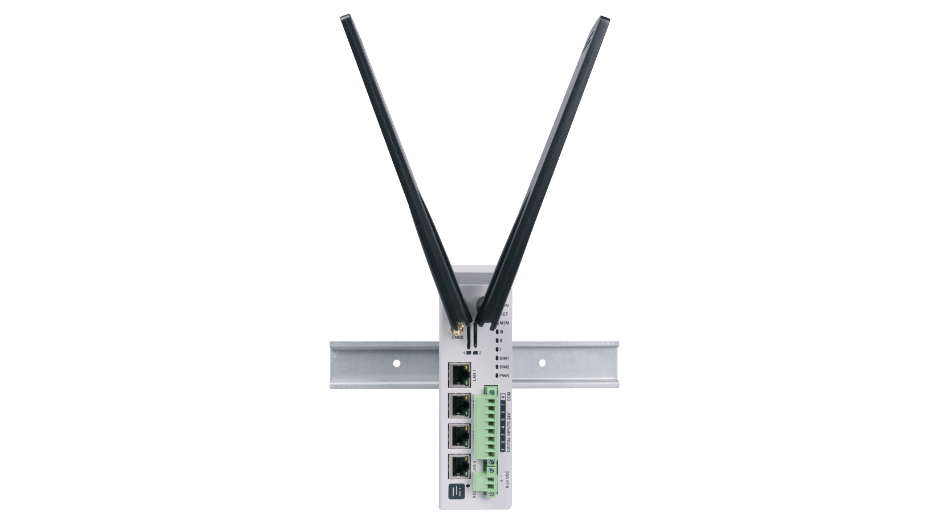
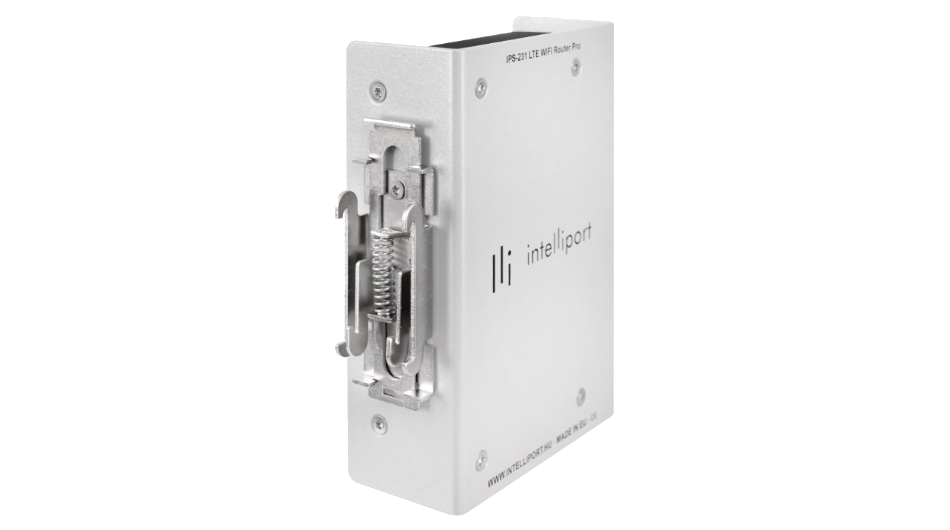
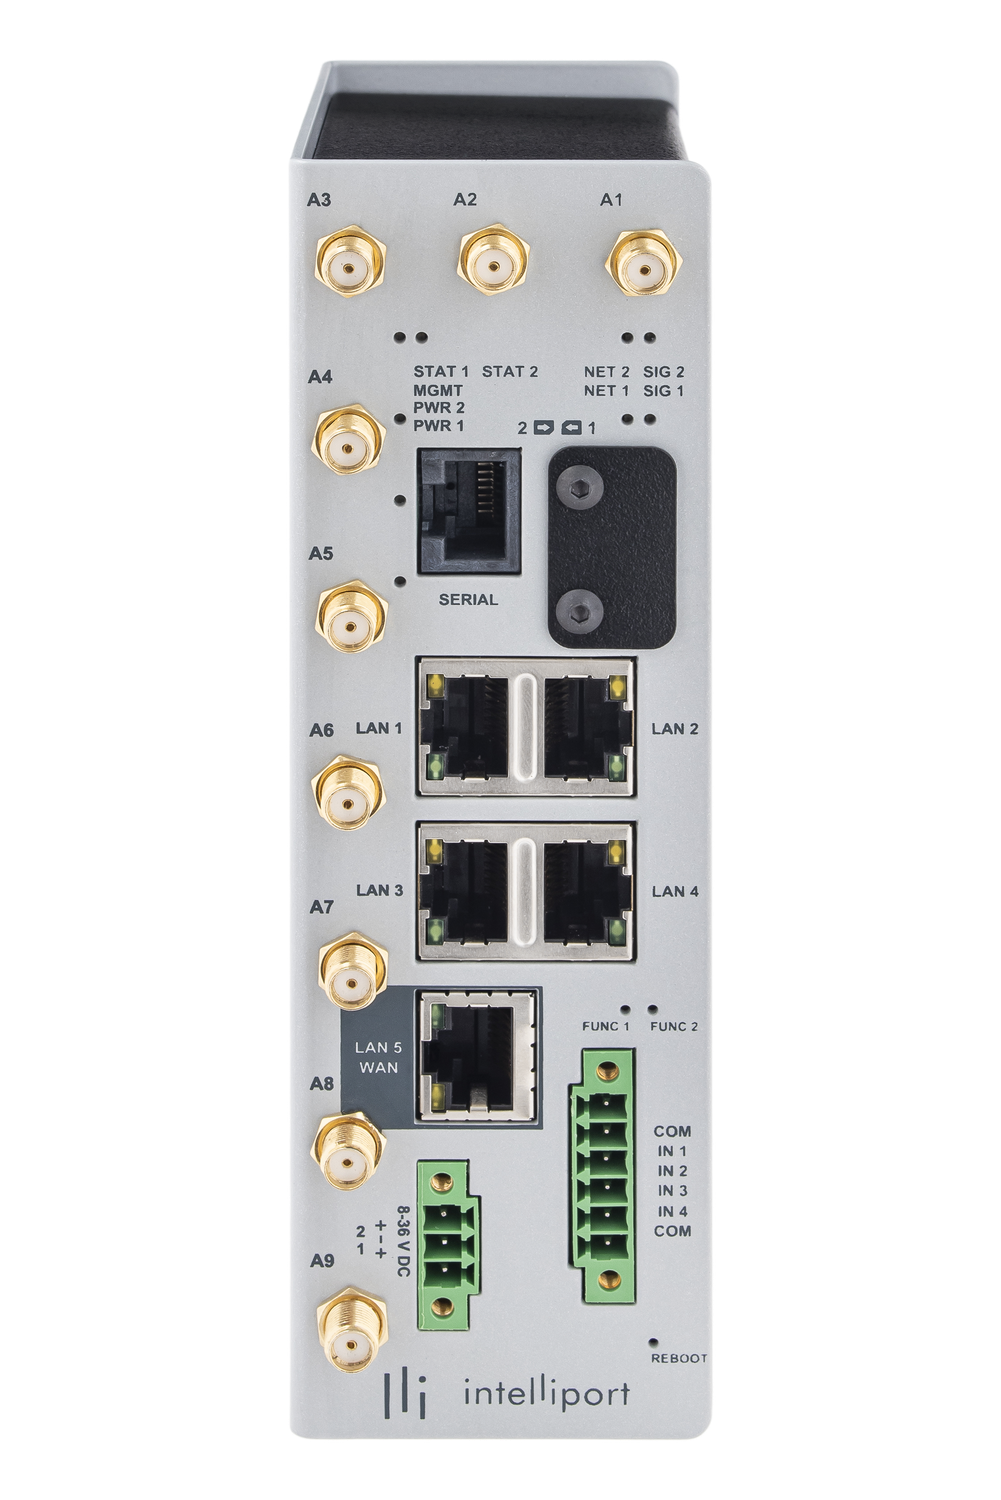
Routery przemysłowe
Szyfrowana łączność, strefy sieciowe i reguły zapory, zarządzanie zdalne oraz funkcje dostępności. Router i wariant dobieramy do wymaganych interfejsów, funkcji bezpieczeństwa i redundancji.
Intelliport M2M Platform
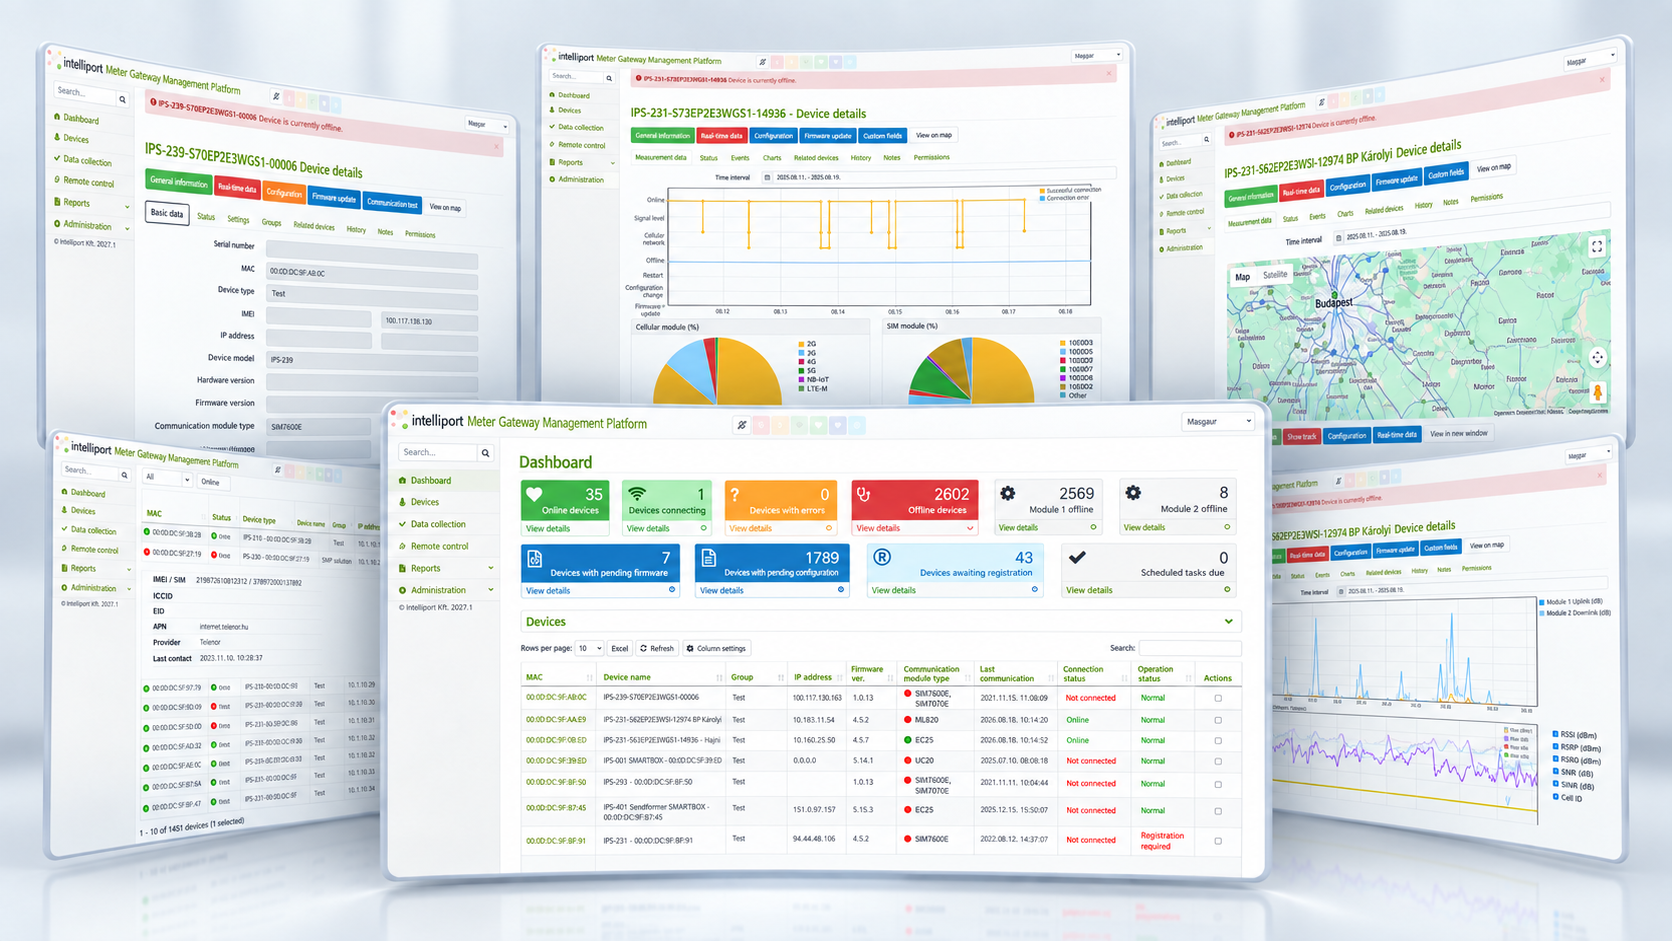
Centralny przegląd floty, stan urządzeń, dostęp oparty na rolach, zmiany konfiguracji i firmware podlegające zatwierdzeniu oraz rejestrowanie działań użytkowników.
Realizacja inżynierska
Ocena, architektura docelowa, bazowa konfiguracja bezpieczeństwa, integracja, pilotaż i wdrożenie w lokalizacji. Odpowiedzialność określamy między Twoim zespołem IT, integratorem systemów i Intelliport.
Stałe wsparcie
Wsparcie ekspertów producenta, uzgodnione kampanie aktualizacji bezpieczeństwa, przeglądy konfiguracji oraz monitorowanie cyklu życia i dostępności.
Zabezpieczenia w codziennej eksploatacji
Łączymy możliwości techniczne z procedurami operacyjnymi i dowodami możliwymi do odszukania.
Inwentaryzacja i widoczność zasobów
Inwentarz uporządkowany według lokalizacji i grup urządzeń, z danymi o stanie i wersjach. Centralna widoczność pomaga identyfikować urządzenia objęte problemem i ustalać priorytety wymiany.
Kontrolowany dostęp zdalny
Szyfrowane zarządzanie, role i rozdzielenie administracji na poziomie grup. MFA i zarządzanie tożsamością projektujemy z uwzględnieniem wybranych urządzeń, infrastruktury dostępowej i Twoich polityk.
Rejestrowanie i reagowanie na incydenty
Dzienniki zdarzeń routerów i działania użytkowników rejestrowane przez platformę. Eksport dzienników do centralnego zbioru lub SIEM wraz z regułami alarmowania wspiera odszukiwanie zdarzeń i analizę incydentów.
Konfiguracja i aktualizacje
Zatwierdzone konfiguracje bazowe, porównywanie konfiguracji oraz indywidualne lub grupowe aktualizacje firmware i konfiguracji. Wdrożenie obejmuje okna serwisowe, plan odtworzenia i weryfikację wyników.
Segmentacja i szyfrowanie
Projektowanie rozdzielenia ruchu OT/IoT, operacyjnego i biurowego. VLAN-y, reguły zapory i połączenia VPN konfigurujemy zgodnie z wybranym routerem i architekturą sieci.
Cykl życia i wsparcie dostawcy
Śledzenie stanu firmware i wsparcia, ocena narażenia na podatności oraz określanie procedur wymiany i odtworzenia. Dokumenty wsparcia producenta i dokumentacja interwencji pomagają także w przygotowaniu do audytu.
Łączność zapasowa dla krytycznych lokalizacji
Awaria pojedynczego łącza przewodowego może przerwać zarówno monitoring zdalny, jak i interwencję. Druga ścieżka komórkowa i automatyczne przełączanie są częścią ciągłości działania lokalizacji.
- Zapasowa ścieżka komórkowa obok podstawowego połączenia przewodowego, dopasowana do lokalnego zasięgu.
- Reguły failover i failback oraz układy z wieloma kartami SIM lub modemami zależnie od wybranego routera.
- Planowanie odrębnej ścieżki dostępu administracyjnego podczas awarii wspólnie z Twoim zespołem sieciowym.
- Testy przełączania i odtworzenia obejmujące osiągalność, przywrócenie VPN i działanie monitoringu.
Od oceny do trwałej eksploatacji
Realizacja zaczyna się od oceny istniejącego środowiska i krytycznych lokalizacji. Przekazanie obejmuje weryfikację operacyjną i uzgodnione procedury eksploatacji.
Ocena i projektowanie
Przegląd urządzeń, typów lokalizacji, ścieżek dostępu i zależności; określenie architektury docelowej, zabezpieczeń i odpowiedzialności.
Wzmocnienie zabezpieczeń i integracja
Konfiguracja ustawień bazowych, uprawnień, szyfrowanego dostępu i rejestrowania; integracja z systemami monitoringu, tożsamości i zarządzania incydentami.
Pilotaż i wdrożenie
Próby w lokalizacjach referencyjnych, plan wdrożenia floty, testy przełączania i procedury odtworzenia, a następnie udokumentowane przekazanie.
Eksploatacja i przeglądy
Aktualizacje, przeglądy konfiguracji i dostępu, śledzenie cyklu życia oraz regularne raporty stanu w uzgodnionym zakresie usługi.
Eksploatacja możliwa do prześledzenia i przygotowane dowody
Przygotowanie do audytu wymaga zapisów działań i testów obok ustawień technicznych. Projekt określa wymagane dane, procedury przechowywania i dokumenty przekazania.
- Inwentarz urządzeń i firmware z przypisaniem lokalizacji i odpowiedzialności.
- Zatwierdzone konfiguracje, rejestry zmian i dzienniki działań użytkowników.
- Wyniki kampanii aktualizacji i udokumentowane działania korygujące.
- Zapisy testów przełączania i odtworzenia oraz informacje o wsparciu i cyklu życia.