Dlaczego widoczność sieci jest ważna
Wraz z rozwojem rozproszonego wytwarzania zależnego od pogody w sieciach SN/nn mogą częściej występować przepływy zwrotne, lokalne ograniczenia i problemy napięciowe. Cyfryzacja stacji może zapewnić wspólną warstwę danych i komunikacji do spójnego monitorowania tych warunków.
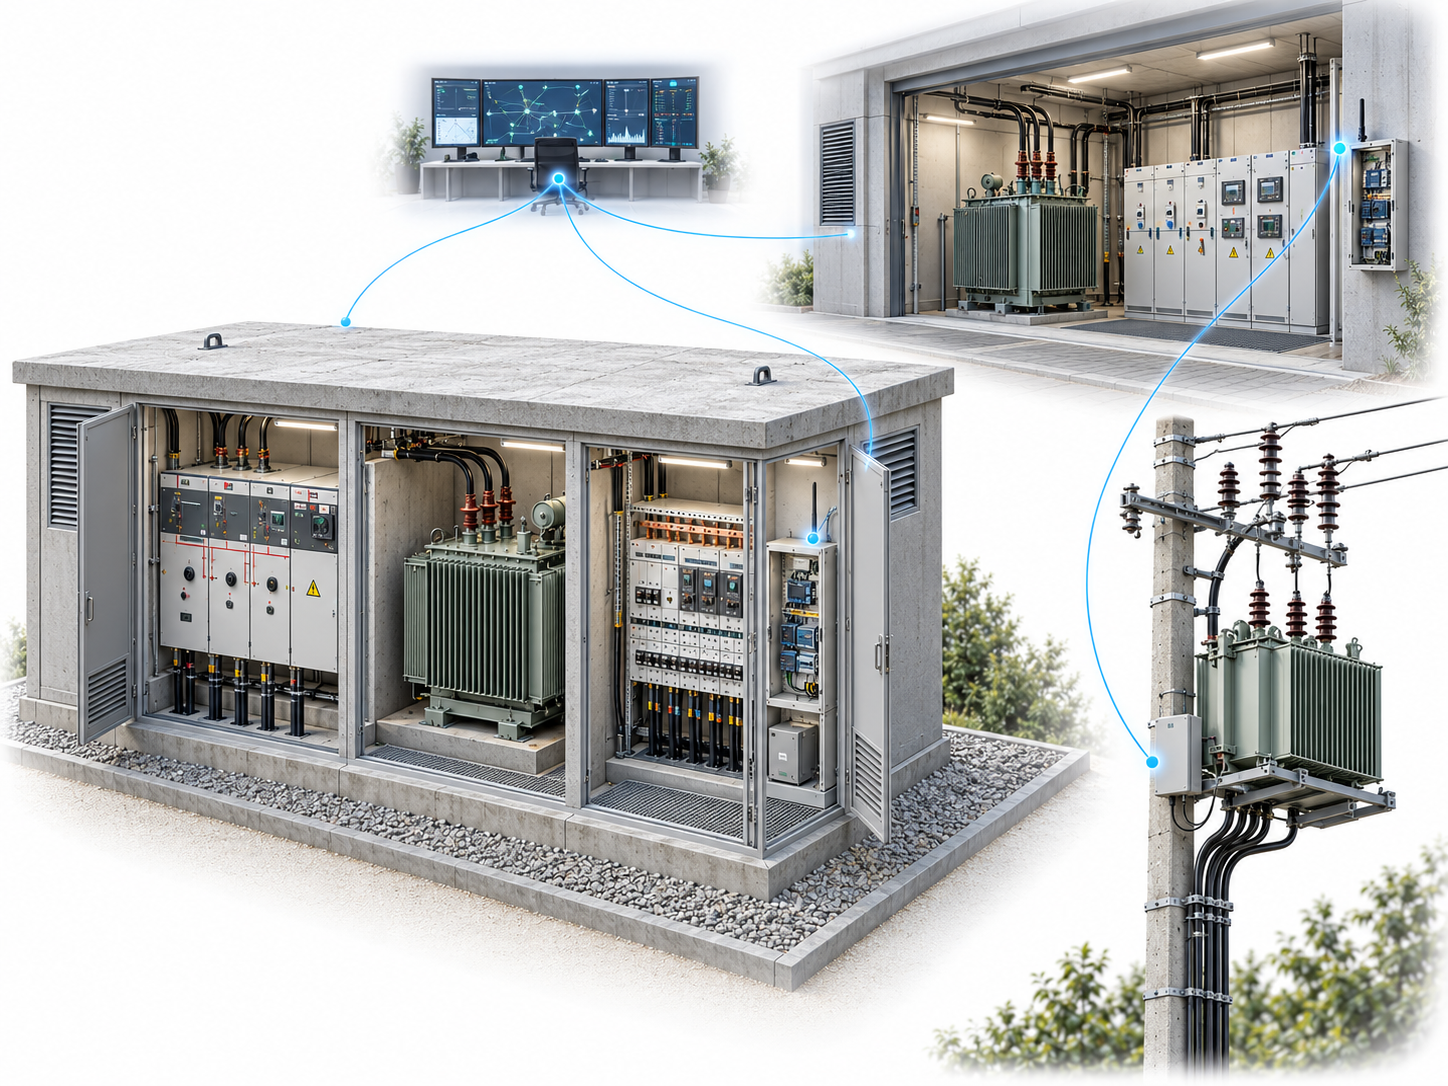
Celem nie jest kolejny odizolowany punkt pomiarowy, lecz droga danych od sygnałów terenowych do centralnego nadzoru, możliwa do utrzymania w eksploatacji, z jasnymi granicami odpowiedzialności i bezpieczeństwa
Jedna droga danych z kontrolowanymi granicami
Pierwszym zastosowaniem pomiarowym jest monitoring napięcia po stronie nn. Ta sama infrastruktura może później stanowić podstawę podłączenia kolejnych urządzeń terenowych i systemów centralnych.
Punkt pomiarowy
Trójfazowy monitoring napięcia nn przez obwód pomiarowy zaprojektowany i zabezpieczony dla lokalnej instalacji elektrycznej.
Połączenie terenowe
Połączenie dopasowane do istniejących urządzeń i protokołów, na przykład RS-485 i Modbus RTU, jeśli potwierdzi to rozpoznanie lokalizacji.
Warstwa brzegowa stacji
Odpytywanie i walidacja danych, tworzenie zdarzeń, lokalne buforowanie i bezpieczne przekazywanie do środowiska centralnego.
Komórkowy WAN
Łączność komórkowa dobrana do celów zasięgu i dostępności, w razie potrzeby ze ścieżką zapasową i zarządzanym przełączaniem awaryjnym.
Warstwa centralna
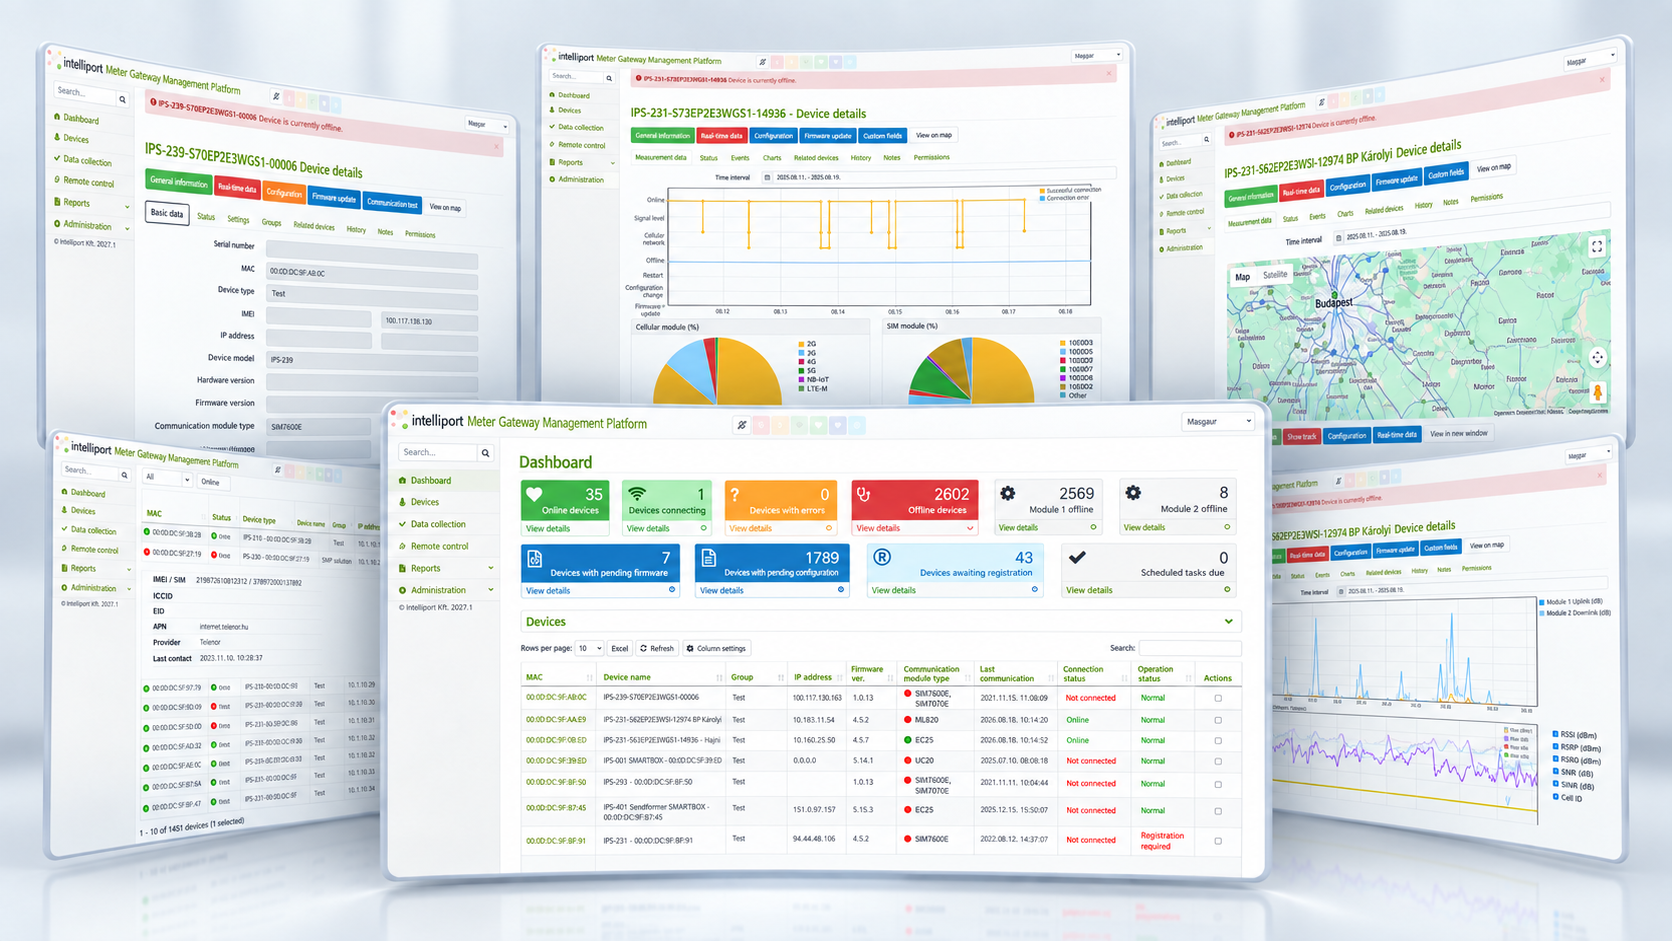
Cykl życia urządzeń, konfiguracja, monitoring i odbiór danych; granica integracji HES, SCADA lub DMS pozostaje odrębną decyzją projektową.
Interfejsy, protokoły, technologia komórkowa i integracja centralna muszą w każdym projekcie odpowiadać istniejącej infrastrukturze stacji.
Sześć możliwości warstwy komunikacyjnej
Niezawodność przemysłowa
Odtwarzanie połączenia, funkcje watchdog i warunki pracy zweryfikowane dla środowiska stacji.
Odporność komunikacji
Łączność podstawowa i zapasowa dobrana do celów dostępności projektu, z mierzalną jakością połączenia.
Rozdzielenie IT/OT
Strefy sieciowe, dozwolone przepływy danych oraz rozdzielenie ruchu administracyjnego i operacyjnego.
Podstawy bezpieczeństwa
Tożsamość urządzenia, szyfrowana komunikacja, kontrola dostępu i audytowalne zmiany zgodne z zatwierdzonym modelem bezpieczeństwa.
Kontrolowane wdrożenie
Zatwierdzone profile konfiguracji, rejestracja możliwa do automatyzacji i weryfikowalne wdrożenie etapowe.
Centralne zarządzanie
Cykl życia konfiguracji i firmware, monitorowanie stanu, alarmy, rejestrowanie i dopasowanie do procesów centralnych.
Pierwszy etap: trójfazowy monitoring napięcia nn
Pierwszy etap ma uwidocznić warunki napięciowe na większą skalę bez wprowadzania pełnego pomiaru energii ani automatycznego sterowania. Próbkowanie, progi i obsługa zdarzeń muszą odpowiadać celom sieci.
Napięcia fazowe
Wartości napięcia każdej fazy przy zatwierdzonej częstotliwości próbkowania i transmisji.
Minimum i maksimum
Okresowe wartości skrajne pomagające porównywać odchylenia dzienne i wieczorne.
Zanik fazy i asymetria
Sygnalizacja zdarzeń pomagająca wytypować dotknięte obszary nn i wspierać analizę usterek.
Stan komunikacji
Dostępność licznika, komunikacja terenowa i stan urządzenia brzegowego analizowane razem z danymi pomiarowymi.
Zakres pomiarów pierwszego etapu
- napięcie faza–przewód neutralny i, w razie potrzeby, międzyfazowe;
- częstotliwość, zanik fazy i asymetria;
- zdarzenia progowe, urządzeń i komunikacji.
Poza zakresem domyślnym
- pomiar prądu, mocy i pełny pomiar energii;
- określanie obciążenia transformatora;
- automatyczna ingerencja w sieć lub sterowanie.
Granice bezpieczeństwa i zgodności
Bezpieczeństwo nie jest pojedynczą funkcją produktu. To wspólne zagadnienie projektowe obejmujące drogę danych, procesy eksploatacji i przypisaną odpowiedzialność.
- IEC 62443-4-2 lub równoważny poziom może zostać określony jako wymaganie projektu; samo to nie potwierdza certyfikacji konkretnego produktu.
- Rozwiązanie może wspierać przygotowanie do NIS2, lecz samo nie oznacza zgodności organizacji.
- Dostęp zdalny i sterowanie nie są zakładane domyślnie. Muszą być zaprojektowane w zatwierdzonych ramach kontroli dostępu, rejestrowania i eksploatacji.
- Granice funkcji zabezpieczeń i sterowania terenowego trzeba ustalić z istniejącymi systemami stacji.
Od rozpoznania do kontrolowanego wdrożenia
Architektura i rozpoznanie lokalizacji
Dokumentowanie interfejsów, protokołów, zasięgu komórkowego, stref IT/OT, integracji centralnych i odpowiedzialności eksploatacyjnej.
Pilotaż i walidacja
Weryfikacja łączności, zarządzania urządzeniami, modelu bezpieczeństwa i monitoringu napięcia w wybranych lokalizacjach.
Wdrożenie etapowe
Stosowanie zatwierdzonych szablonów, centralnego zarządzania urządzeniami i ustalonych wcześniej warunków odbioru, przekazania i wycofania zmian.
Późniejsze rozszerzenia wymagające odrębnej decyzji
Wspólna warstwa komunikacyjna może wspierać kolejne zadania pomiarowe i integracyjne, ale nie są one automatycznie częścią pierwszego etapu.
- podłączanie dodatkowych liczników i czujników;
- rozszerzony monitoring mocy i energii;
- integracja HES, SCADA i DMS;
- lokalne przetwarzanie danych i bardziej zaawansowana logika zdarzeń;
- sterowanie zdalne lub automatyczne po odrębnej zgodzie dotyczącej bezpieczeństwa i eksploatacji.
Od czego zaczyna się wspólne projektowanie
- Jakie typy stacji, urządzenia terenowe i protokoły są eksploatowane?
- Jakie pomiary i zdarzenia są wymagane w pierwszym etapie?
- Jaki zasięg komórkowy i cele dostępności można zweryfikować w lokalizacjach?
- Gdzie przebiegają granice stref IT/OT i jakie przepływy danych mogą być dozwolone?
- Jakie systemy centralne trzeba podłączyć i kto odpowiada za jakość danych?
- Jakie kryteria pilotażu trzeba spełnić przed rozpoczęciem wdrożenia?